
En un entorno donde las amenazas evolucionan más rápido que nunca, las organizaciones necesitan un marco fiable que les permita asegurar sus sistemas, servidores, aplicaciones y entornos en la nube. Entre los estándares más reconocidos en el mundo se encuentran los CIS Benchmarks, un conjunto de guías y configuraciones desarrolladas por expertos en ciberseguridad que ayudan a garantizar que la infraestructura tecnológica opere bajo parámetros seguros.
Este artículo explica qué son los CIS Benchmarks, por qué son esenciales para cualquier empresa y cómo aprovechar su adopción para mejorar la postura de seguridad y el cumplimiento normativo.
¿Qué son los CIS Benchmarks?
Los CIS Benchmarks son estándares gratuitos y globalmente reconocidos publicados por el Center for Internet Security (CIS). Su propósito es ayudar a las organizaciones a configurar de forma segura distintos componentes tecnológicos, como:
Sistemas operativos (Windows, Linux, macOS)
Servidores
Bases de datos
Dispositivos de red
Contenedores
Plataformas de nube (AWS, Azure, GCP)
Aplicaciones empresariales
Cada benchmark incluye recomendaciones específicas, niveles de endurecimiento (hardening) y controles que deben implementarse para minimizar vulnerabilidades y proteger los activos críticos.
Por qué los CIS Benchmarks son clave para las organizaciones modernas
Adoptar los CIS Benchmarks no solo es una buena práctica: se ha convertido en un pilar esencial para organizaciones que buscan elevar su estándar de seguridad y cumplir normativas cada vez más rigurosas.
Estos son algunos de sus beneficios principales:
1. Refuerzan la postura de seguridad
Aplicar configuraciones seguras reduce la superficie de ataque y evita riesgos como accesos indebidos, configuraciones débiles o servicios expuestos innecesariamente.
2. Facilitan auditorías y cumplimiento normativo
Los CIS Benchmarks se alinean con marcos como ISO 27001, NIST, SOC 2 y regulaciones regionales. Adoptarlos ayuda a demostrar control y madurez en procesos de seguridad.
3. Estandarizan configuraciones en toda la infraestructura
Las empresas con entornos híbridos o multi-cloud pueden mantener lineamientos consistentes y medibles.
4. Permiten identificar desviaciones de forma rápida
Cualquier configuración que no cumpla con los estándares puede ser detectada y corregida antes de que se convierta en una vulnerabilidad explotable.
5. Son actualizados por expertos continuamente
Las guías evolucionan para cubrir nuevas amenazas, tecnologías emergentes y cambios en sistemas operativos o servicios cloud.
Desafío: implementar CIS Benchmarks manualmente
Si bien los CIS Benchmarks son extremadamente valiosos, su adopción manual implica retos como:
Gran cantidad de configuraciones por revisar.
Complejidad técnica para interpretarlos e implementarlos.
Tiempo y esfuerzo del equipo de TI.
Necesidad de seguimiento continuo para mantener el cumplimiento.
Diferencias entre versiones, sistemas y nubes.
En organizaciones medianas o grandes, es casi imposible garantizar cumplimiento sostenido sin automatización.
Cómo la automatización facilita el cumplimiento de CIS Benchmarks
Hoy existen plataformas que permiten:
✔ Escaneo automático de configuraciones
Detectando dónde hay desviaciones respecto al benchmark correspondiente.
✔ Priorización inteligente de riesgos
No todos los hallazgos tienen el mismo impacto; las herramientas los ordenan según su criticidad.
✔ Recomendaciones de remediación
Guiando a los equipos de TI con instrucciones precisas para corregir cada control.
✔ Cumplimiento continuo
En lugar de auditorías puntuales, la organización obtiene monitoreo 24/7.
✔ Reportes para auditorías y seguimiento ejecutivo
Indicadores claros que muestran el nivel de cumplimiento, tendencias y mejoras.
Este enfoque automatizado permite que incluso organizaciones con recursos limitados adopten los CIS Benchmarks sin fricción.
El papel de NESS en la adopción de CIS Benchmarks
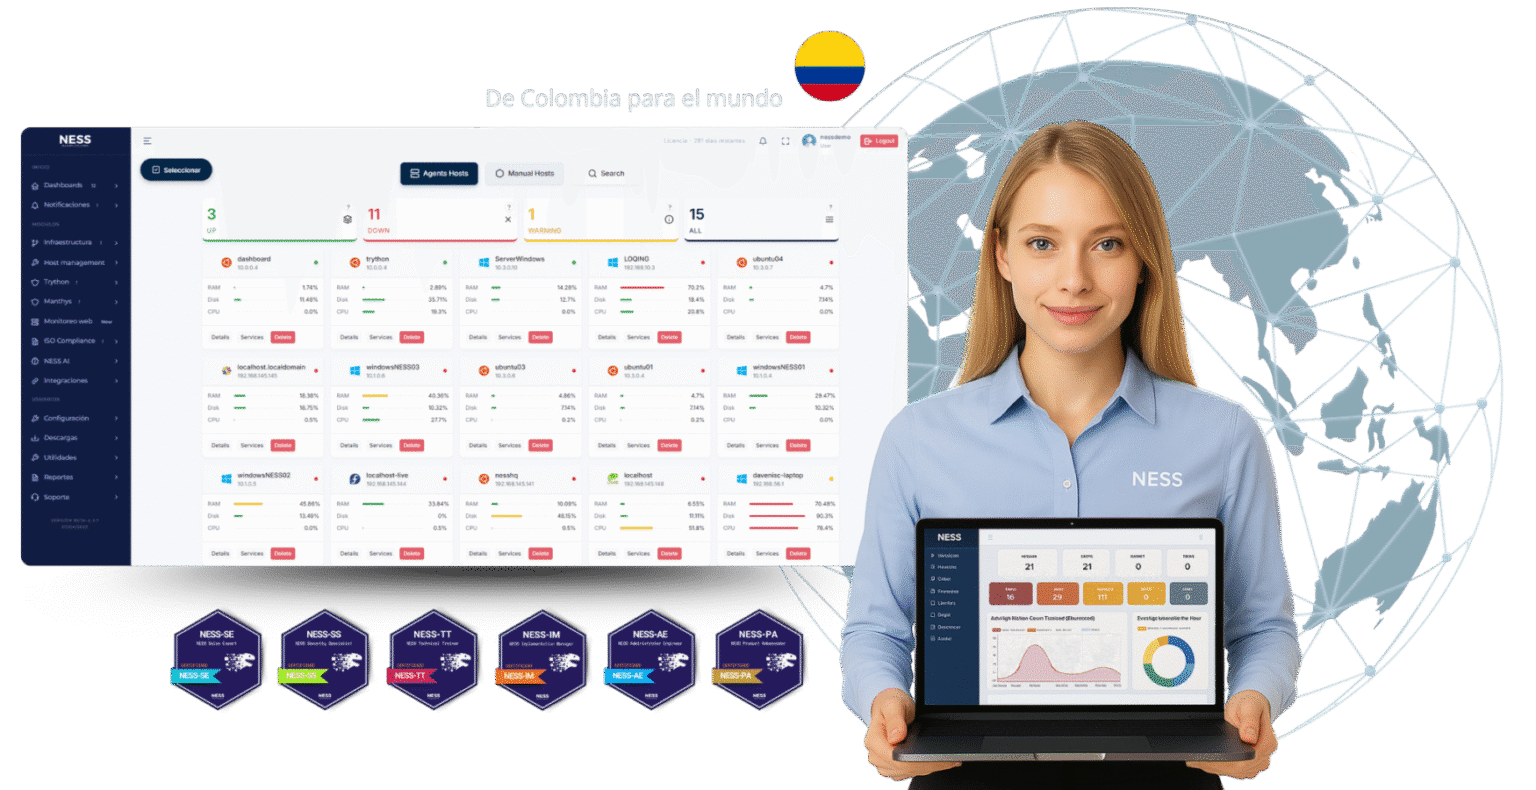
NESS integra capacidades de monitoreo, análisis de configuraciones y automatización que permiten a las organizaciones:
Verificar el nivel de cumplimiento de forma automática.
Detectar desviaciones en servidores, nube e infraestructura general.
Priorizar acciones según impacto en la seguridad.
Mantener un nivel de cumplimiento continuo con alertas y reportes actualizados.
De esta forma, la adopción de los CIS Benchmarks deja de ser un proceso complejo y manual, y se convierte en una práctica accesible, escalable y sostenible.
Conclusión
Los CIS Benchmarks representan uno de los estándares de seguridad más utilizados y confiables en el mundo. Su adopción es una estrategia eficaz para reducir vulnerabilidades, fortalecer la postura de seguridad y prepararse para auditorías o certificaciones.
Con herramientas de automatización como las que ofrece NESS, las organizaciones pueden pasar de enfoques reactivos a una gestión segura, preventiva y alineada con mejores prácticas globales.