
El 15 de octubre de 2026, la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) agregó la vulnerabilidad CVE-2026-21589 de Atlassian a su catálogo KEV (Known Exploited Vulnerabilities). Las agencias federales de ese país tienen plazo hasta el 18 de octubre de 2026 para remediarla. Ese plazo no obliga legalmente a empresas colombianas, pero el mensaje es claro: si una falla entra al KEV, ya hay atacantes usándola.
El problema afecta a los productos Data Center que muchas empresas, bancos y casas de software de la región tienen instalados en sus propios servidores: Jira Software, Jira Service Management, Confluence, Bitbucket, Bamboo, Crowd, Crucible y Fisheye. Y no llega sola: el mismo día se conoció un zero-day en BeyondTrust Remote Support explotado por un grupo de espionaje vinculado a China.
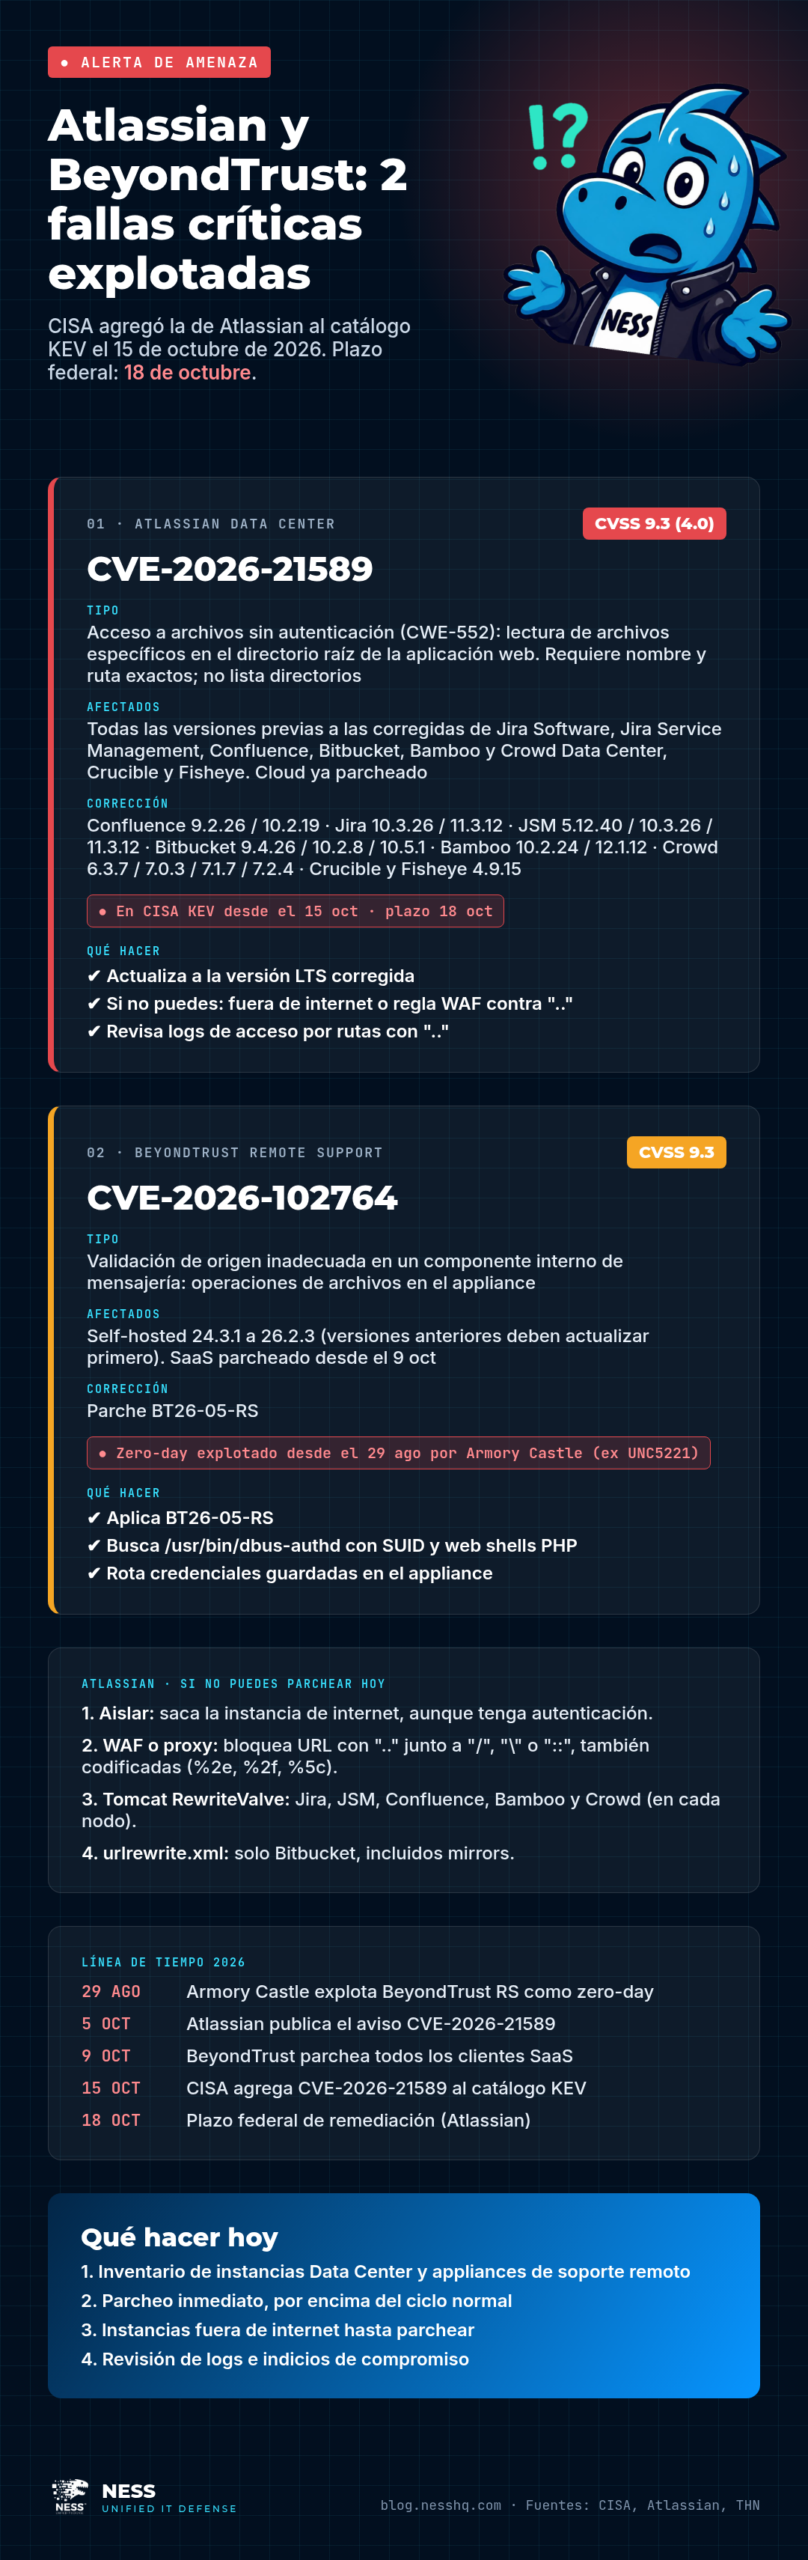
1. Atlassian Data Center: CVE-2026-21589 (CVSS 4.0: 9.3)
- Tipo: acceso arbitrario a archivos (CWE-552). Un atacante sin autenticación puede leer archivos específicos dentro del directorio raíz de la aplicación web.
- Limitación: necesita conocer el nombre y la ruta exactos del archivo; la falla no permite listar directorios. Aun así, Atlassian advierte que en algunas configuraciones puede haber archivos sensibles que aumentan el riesgo.
- Severidad: Atlassian la califica como crítica, con 9.3 en CVSS 4.0.
- Afectados: todas las versiones anteriores a las corregidas de Bitbucket, Confluence, Jira Service Management, Jira Software, Bamboo y Crowd Data Center, además de Crucible y Fisheye.
- Atlassian Cloud: ya fue parcheado y Atlassian no encontró evidencia de explotación. Los clientes Cloud no deben hacer nada.
- Estado: explotación activa confirmada por su inclusión en el KEV. CISA marca la entrada con requisito de triaje forense; el uso en campañas de ransomware figura como desconocido.
Versiones corregidas
Atlassian recomienda actualizar a la versión LTS corregida o a la más reciente:
| Producto | Versiones corregidas |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible y Fisheye | 4.9.15 |
Verifica siempre la tabla en el aviso oficial antes de actualizar, por si Atlassian la modifica.
Si no puedes parchear hoy
- Saca la instancia de internet. Atlassian lo pide incluso para instancias con autenticación de usuarios.
- Regla de WAF o proxy (todos los productos): bloquea cualquier URL que contenga
..inmediatamente junto a/,\o::, incluidas las variantes codificadas en URL. El aviso trae la expresión regular exacta; pruébala antes de darla por buena. - RewriteValve de Tomcat (Confluence, Jira, Jira Service Management, Bamboo y Crowd): se aplica nodo por nodo, con respaldo previo y reinicio.
- urlrewrite.xml (solo Bitbucket): también en mirrors y nodos de mirror farm.
Cómo buscar indicios de compromiso
Atlassian no puede confirmar si tu instancia fue atacada. Revisa los logs de acceso: decodifica cada línea (hasta dos pasadas) y busca .. junto a /, \ o ::, o aplica directamente la expresión regular del aviso sobre los logs sin decodificar. Si encuentras coincidencias, involucra a tu equipo de seguridad y revisa qué archivos pudieron leerse, sobre todo configuraciones con credenciales.
2. BeyondTrust Remote Support: CVE-2026-102764 (CVSS 9.3)
- Tipo: validación de origen inadecuada en un componente interno de mensajería. Un atacante remoto puede realizar operaciones de archivos en el appliance.
- Explotación: el grupo Armory Castle (antes conocido como UNC5221 o Warp Panda), vinculado a China, la usó como zero-day el 29 de agosto de 2026 contra un appliance self-hosted.
- Corrección: los clientes SaaS fueron parcheados el 9 de octubre. En self-hosted, las versiones 24.3.1 a 26.2.3 deben aplicar manualmente el parche BT26-05-RS; las anteriores a 24.3.1 deben actualizar primero.
- Post-explotación (Mandiant): web shell PHP SAWFLY, escalada a root copiando
/bin/shcomo/usr/bin/dbus-authdcon permisos SUID, robo de credenciales con la utilidad/ns/sbin/bt-secrets, sesiones remotas hacia los equipos de la lista Jump Item, el túnel SOCKS5 BARECLAW y borrado de logs. - KEV: al cierre de esta nota aún no está en el catálogo de CISA. BeyondTrust advierte que, una vez pública la falla, este actor suele pasar a la explotación masiva de lo que siga sin parche.
Qué hacer: aplica BT26-05-RS, busca /usr/bin/dbus-authd con SUID, web shells PHP y cambios en /ns/config/haproxy.conf, y rota todas las credenciales guardadas en el appliance. Mandiant recomienda tratar como potencialmente comprometido cualquier equipo expuesto a internet con versión vulnerable durante la ventana de explotación.
Qué hacer hoy: checklist de respuesta
- Inventario: identifica todas tus instancias Atlassian Data Center y appliances BeyondTrust Remote Support, con su versión.
- Parcheo inmediato: prioriza estas dos correcciones por encima del ciclo normal de parches.
- Exposición: nada de esto debe estar abierto a internet sin necesidad. Pon VPN o un proxy con WAF adelante.
- Búsqueda de compromiso: revisa logs de acceso, web shells, archivos SUID nuevos y sesiones remotas inusuales.
- Rotación de credenciales: cambia contraseñas, tokens y llaves que vivan en archivos de configuración o en el appliance.
- Verificación: confirma la versión instalada después de actualizar; no asumas que el parche quedó aplicado.
Por qué las empresas colombianas deben actuar
Jira, Confluence y Bitbucket concentran tickets, documentación interna, código fuente y, con frecuencia, credenciales de integración. Las herramientas de soporte remoto, por su parte, son una llave maestra hacia toda la red. Los atacantes escanean internet sin distinguir país, y cuando una falla se hace pública la ventana para parchear se mide en horas. Usar el plazo de CISA como referencia propia es una práctica sana para cualquier organización.
Cómo te ayuda NESS
NESS Endpoint Protection protege tus equipos y servidores con detección por comportamiento, y forma parte de NESS Unified IT Defense, que reúne en un solo agente gestión de parches, inventario de activos, monitoreo de infraestructura y controles CIS. Así sabes qué servidores corren Jira o Confluence, en qué versión y qué falta parchear, desde una sola consola. Todo se licencia con NESS Enterprise.
Preguntas frecuentes
¿Si uso Jira o Confluence Cloud debo hacer algo?
No. Atlassian ya parcheó Cloud y no encontró evidencia de explotación allí. El riesgo está en las instalaciones Data Center.
¿El plazo del 18 de octubre aplica a mi empresa en Colombia?
No legalmente; aplica a agencias federales de Estados Unidos. Pero confirma que la explotación es real y conviene usarlo como referencia.
¿La falla permite tomar control del servidor?
Según Atlassian, permite leer archivos específicos sin autenticación, no listar directorios. El riesgo depende de qué archivos sensibles haya en la raíz de la aplicación.
¿Qué hago si no puedo actualizar hoy?
Saca la instancia de internet o aplica la regla de WAF, RewriteValve o urlrewrite.xml que indica el aviso de Atlassian, y actualiza cuanto antes.
¿BeyondTrust CVE-2026-102764 está en el catálogo KEV?
Todavía no, a la fecha de esta nota. Pero ya fue explotada como zero-day y se espera explotación masiva, así que no esperes a que entre.
Enlaces internos sugeridos
No esperes al próximo KEV
Agenda una demo de NESS Endpoint Protection y mantén parcheo, visibilidad y protección desde un solo agente.