
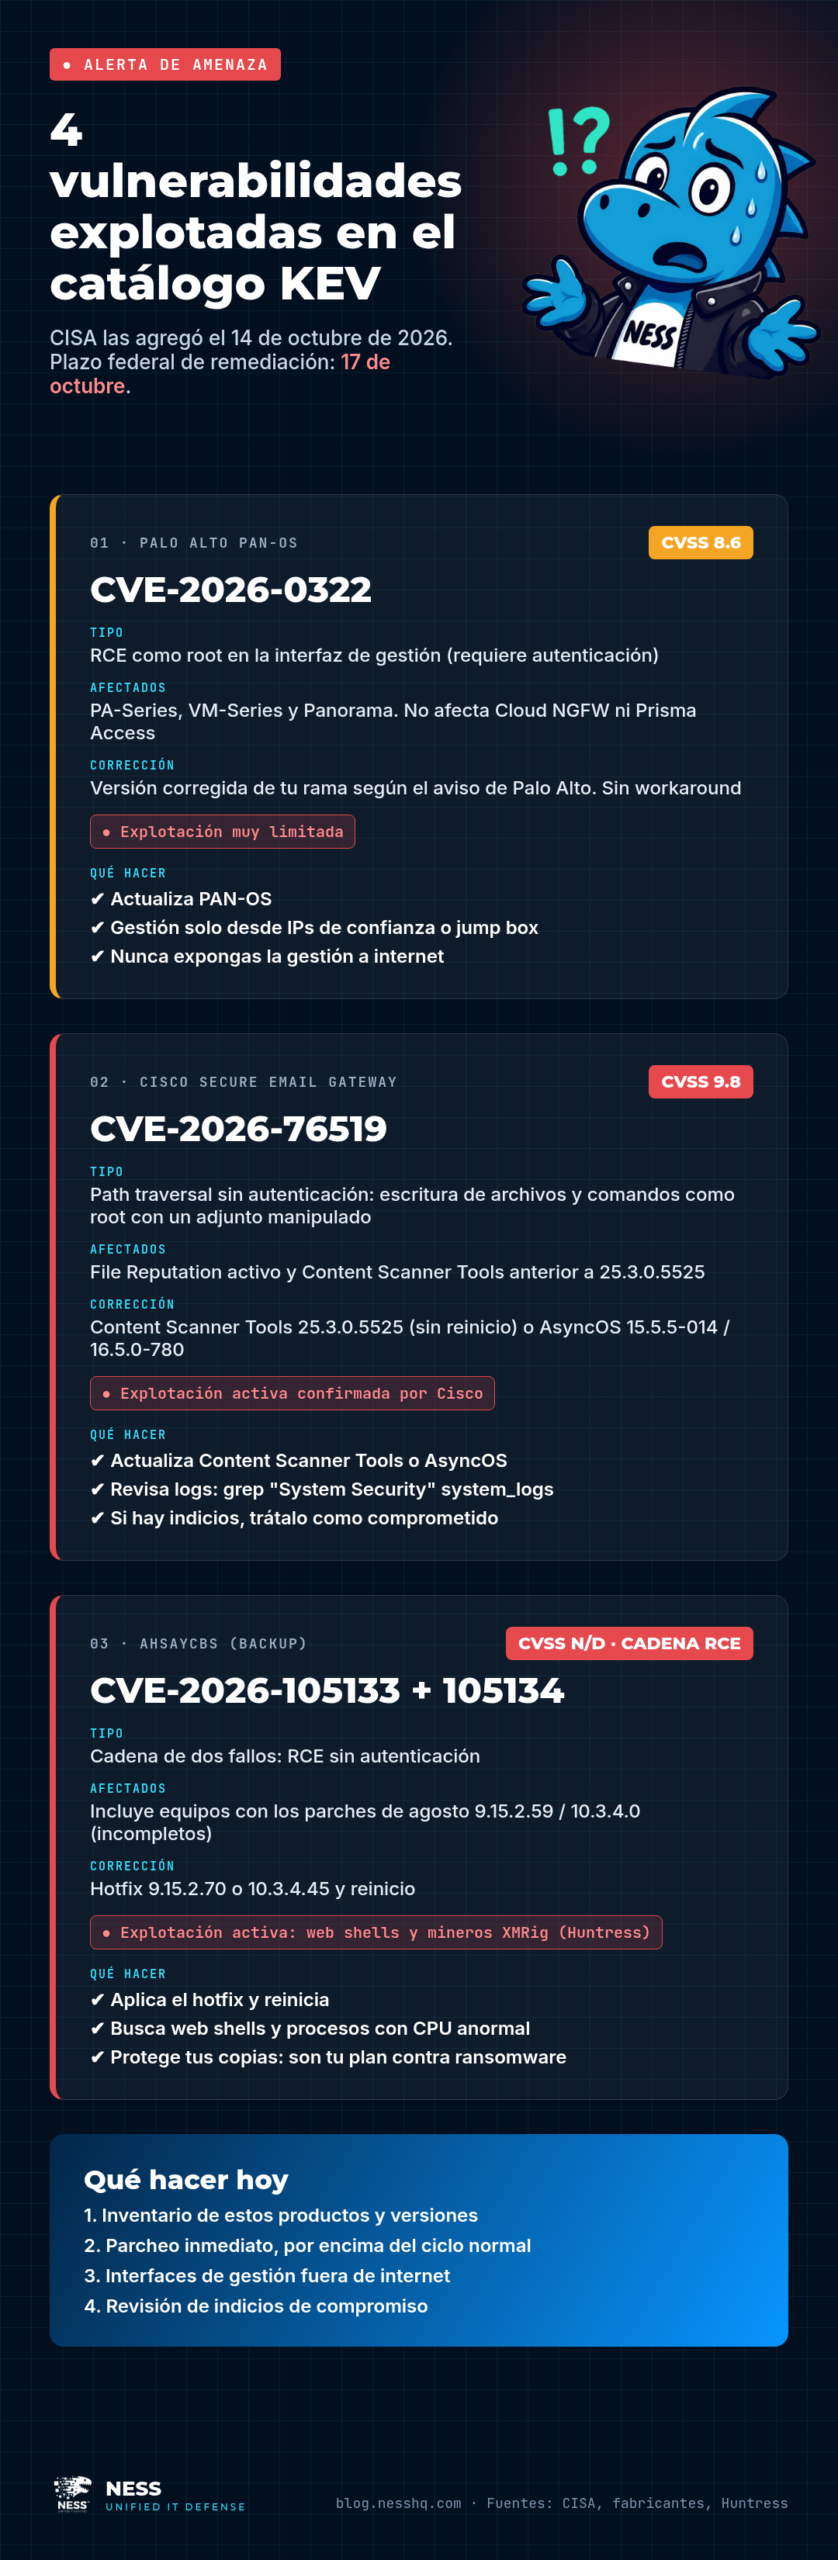
El 14 de octubre de 2026, la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) agregó cuatro vulnerabilidades explotadas activamente a su catálogo KEV (Known Exploited Vulnerabilities). Las agencias federales de ese país tienen plazo hasta el 17 de octubre de 2026 para remediarlas. Ese plazo no aplica legalmente a empresas colombianas, pero es una señal clara: si un fallo entra al KEV, ya hay atacantes usándolo.
Las cuatro afectan piezas críticas de cualquier infraestructura corporativa: el perímetro (Palo Alto PAN-OS), el correo (Cisco Secure Email Gateway) y el backup (AhsayCBS). Aquí tienes el resumen, las versiones a revisar y qué hacer hoy.
Qué es el catálogo KEV y por qué importa
El catálogo KEV es la lista de CISA con vulnerabilidades que tienen evidencia confirmada de explotación real. No es una lista de riesgos teóricos: cada entrada significa que alguien ya la está usando contra organizaciones. Por eso muchos equipos de TI lo usan como criterio de prioridad para su gestión de parches: lo que está en KEV se atiende primero.
1. Palo Alto PAN-OS: CVE-2026-0322 (CVSS 8.6)
- Tipo: ejecución remota de código (RCE) como root en la interfaz de gestión.
- Requisito: el atacante debe estar autenticado y tener acceso de red a la interfaz de gestión.
- Afectados: firewalls PA-Series, VM-Series y Panorama. Cloud NGFW y Prisma Access no están afectados.
- Estado: Palo Alto Networks reporta explotación muy limitada.
- Mitigación: no hay workaround. Actualiza a la versión corregida indicada en el aviso oficial para tu rama de PAN-OS.
Qué hacer: actualiza y limita el acceso a la interfaz de gestión a IPs internas de confianza o a un jump box. Una interfaz de gestión expuesta a internet es un riesgo aunque no exista una vulnerabilidad conocida.
2. Cisco Secure Email Gateway: CVE-2026-76519 (CVSS 9.8)
- Tipo: path traversal sin autenticación que permite escribir archivos y ejecutar comandos como root.
- Vector: basta un correo con un adjunto manipulado.
- Condiciones: la función File Reputation está activa y Content Scanner Tools es anterior a la versión 25.3.0.5525.
- Estado: Cisco confirmó explotación activa.
- Corrección: actualiza Content Scanner Tools a 25.3.0.5525 o superior (no requiere reinicio) o AsyncOS a 15.5.5-014 o 16.5.0-780.
Qué hacer: actualiza y revisa los registros del equipo en busca de actividad sospechosa con el comando grep "System Security" system_logs. Si encuentras indicios, trata el gateway como comprometido.
3. AhsayCBS: CVE-2026-105133 y CVE-2026-105134
- Tipo: dos fallos que, encadenados, permiten RCE sin autenticación en el servidor de backup.
- Estado: explotación activa. Huntress observó web shells y mineros de criptomonedas XMRig en servidores comprometidos.
- Dato clave: Ahsay confirmó que los parches de agosto (9.15.2.59 y 10.3.4.0) fueron incompletos. Si aplicaste esos parches, sigues expuesto.
- Corrección: hotfixes 9.15.2.70 o 10.3.4.45, y reinicio del servicio.
Qué hacer: aplica el hotfix, reinicia y busca archivos web desconocidos y procesos con consumo de CPU anormal. Un servidor de backup comprometido pone en riesgo tu plan de recuperación ante ransomware.
Qué hacer hoy: checklist de respuesta
- Inventario: confirma si tienes PAN-OS, Cisco Secure Email Gateway o AhsayCBS, y en qué versión.
- Parcheo inmediato: prioriza estos equipos por encima del ciclo normal de parches.
- Interfaces de gestión fuera de internet: solo accesibles desde redes internas o un jump box.
- Búsqueda de compromiso: revisa logs, cuentas nuevas, web shells y procesos extraños.
- Verificación: confirma la versión instalada después de actualizar; no asumas que el parche quedó aplicado.
- Seguimiento: suscríbete a los avisos de cada fabricante y revisa el catálogo KEV de forma periódica.
Por qué las empresas colombianas deben actuar
Los atacantes no distinguen país: escanean internet en busca de equipos vulnerables. Firewalls, gateways de correo y servidores de backup son objetivos atractivos porque dan acceso privilegiado a toda la red. Usar el plazo de CISA como referencia propia es una práctica sana para cualquier organización.
Cómo te ayuda NESS
NESS Endpoint Protection protege tus equipos y servidores con detección por comportamiento, y forma parte de NESS Unified IT Defense, que reúne en un solo agente gestión de parches, inventario de activos, monitoreo de infraestructura y controles CIS. Así sabes qué tienes, qué versión corre y qué falta parchear, desde una sola consola. Todo se licencia con NESS Enterprise.
Preguntas frecuentes
¿El plazo del 17 de octubre aplica a mi empresa en Colombia?
No legalmente; aplica a agencias federales de Estados Unidos. Pero indica que la explotación es real y conviene usarlo como referencia.
¿Si apliqué el parche de agosto de AhsayCBS estoy protegido?
No. Ahsay confirmó que esos parches fueron incompletos. Debes instalar 9.15.2.70 o 10.3.4.45.
¿Cloud NGFW o Prisma Access están afectados por CVE-2026-0322?
No, según Palo Alto Networks. Afecta PA-Series, VM-Series y Panorama.
¿Actualizar Content Scanner Tools de Cisco requiere reinicio?
No. La actualización de Content Scanner Tools no requiere reiniciar el equipo.
¿Cómo sé si ya me comprometieron?
Revisa logs, archivos y procesos inusuales. En Cisco, busca “System Security” en system_logs; en AhsayCBS, web shells y mineros XMRig.
Enlaces internos sugeridos
- Gestión de parches: guía práctica (14 oct)
- Inventario de activos TI: el primer control (22 oct)
- Antivirus contra ransomware: qué debe hacer (20 oct)
No esperes al próximo KEV
Agenda una demo de NESS Endpoint Protection y mantén parcheo, visibilidad y protección desde un solo agente.