
En el entorno digital actual, los ataques cibernéticos evolucionan con rapidez, y las organizaciones necesitan mucho más que soluciones tradicionales para mantenerse seguras. La inteligencia de amenazas se ha convertido en un pilar fundamental para detectar, analizar y mitigar comportamientos anómalos dentro de las redes empresariales. Pero ¿cómo puedes implementar una estrategia efectiva de detección y respuesta? Aquí es donde entra NESS – Network Environment Scanning and Security.
¿Qué es la inteligencia de amenazas?
La inteligencia de amenazas es la recopilación y análisis de datos que permiten identificar patrones, anomalías y posibles amenazas en tiempo real. No se trata solo de reaccionar ante ataques, sino de anticiparse a ellos mediante el reconocimiento de comportamientos inusuales en usuarios, dispositivos y flujos de red.
El reto: detectar lo invisible
Uno de los mayores desafíos en ciberseguridad es detectar actividades anómalas que puedan pasar desapercibidas para herramientas tradicionales. Estos comportamientos pueden incluir:
Accesos inusuales a horas no laborales.
Transferencias de datos atípicas.
Movimientos laterales dentro de la red sin justificación.
Uso de credenciales en ubicaciones geográficas extrañas.
Detectar estas señales requiere tecnología avanzada, automatización y un monitoreo constante.
NESS como solución integral
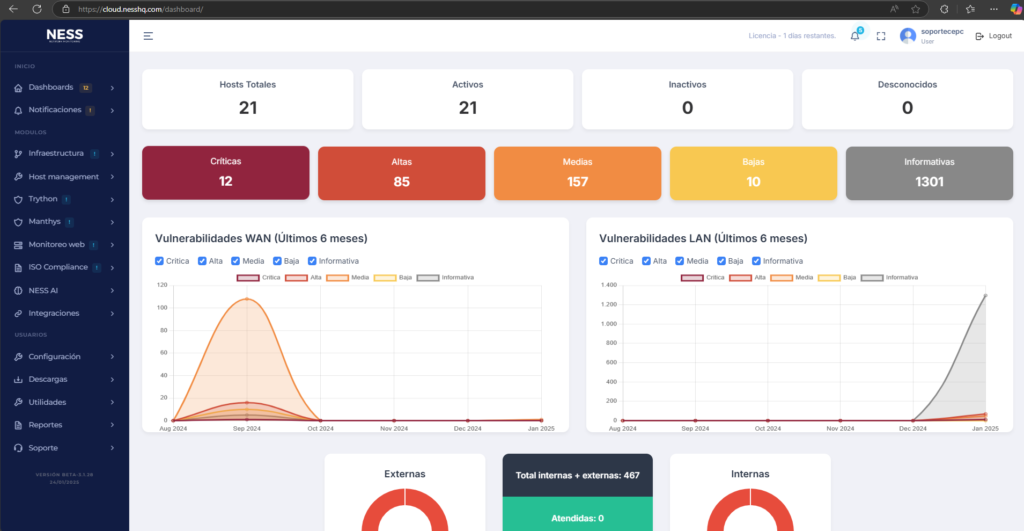
NESS está diseñado para ofrecer una visión continua y profunda del entorno de red. A través de análisis avanzados y técnicas de aprendizaje automático, NESS puede identificar rápidamente comportamientos anómalos y posibles amenazas antes de que causen daños.
¿Qué ofrece NESS?
Monitoreo continuo y automatizado de toda la infraestructura.
Detección de anomalías basada en comportamiento, no solo en firmas conocidas.
Alertas inteligentes y priorización de amenazas según su nivel de riesgo.
Integración con herramientas de ciberseguridad existentes.
Recomendaciones de respuesta y remediación automática a través de su sistema Trython.
Ventajas clave de implementar NESS
Visibilidad total: Con NESS, sabes en todo momento qué ocurre en tu red.
Prevención proactiva: Detecta amenazas antes de que se conviertan en incidentes.
Reducción de falsos positivos: Gracias al análisis contextual y aprendizaje continuo.
Ahorro de tiempo y recursos: Al automatizar procesos de análisis y respuesta.
Conclusión
Hoy más que nunca, las empresas necesitan detectar lo que no se ve a simple vista. La inteligencia de amenazas y el monitoreo inteligente no son una opción, sino una necesidad. Con NESS, puedes transformar tu estrategia de ciberseguridad con una solución robusta, proactiva y automatizada.
NESS no solo vigila tu red: la entiende, la protege y reacciona por ti.