
¿Qué son las alertas tempranas en ciberseguridad?
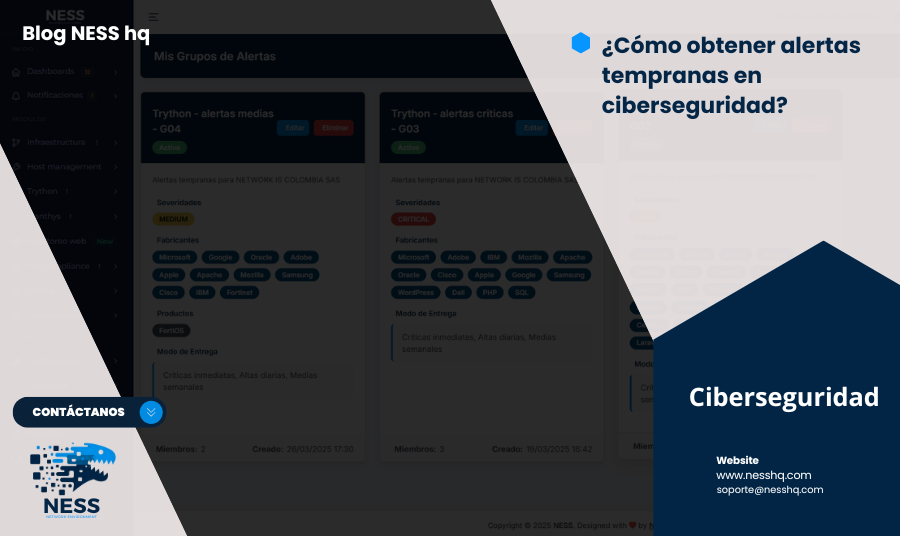
Las alertas tempranas son notificaciones automáticas generadas por sistemas de monitoreo que identifican comportamientos anómalos o maliciosos en la red, sistemas o aplicaciones de una organización. Al detectarse signos de ataque o vulnerabilidad, se activan avisos que permiten a los equipos de respuesta intervenir de forma inmediata, evitando el desarrollo de incidentes más graves.
Importancia de las alertas tempranas
- Detección proactiva de amenazas: Identifican patrones inusuales que podrían advertir de un ataque en curso.
- Reducción del tiempo de respuesta (MTTR): Al actuar en tiempo real, los equipos acortan la ventana de exposición.
- Prevención de pérdidas: Minimiza impactos financieros, operativos y reputacionales.
- Cumplimiento de normativa: Muchas regulaciones (como GDPR, PCI-DSS, ISO 27001) exigen monitorización activa y respuesta ante incidentes.
Estrategias clave para una vigilancia efectiva
- Monitoreo 24/7 de redes, aplicaciones y endpoints.
- Análisis comportamental avanzado, con herramientas capaces de identificar desviaciones inesperadas.
- Integración de inteligencia de amenazas (feeds TI) para anticiparse a nuevas tácticas de ataque.
- Automatización de respuesta que permita acciones inmediatas (como aislar dispositivos o bloquear IPs) en cuanto se detecta una amenaza.
La solución integral: NESS + Trython
- NESS – Seguridad en la nube y DevSecOps
NESS protege tus entornos cloud con vigilancia continua, detección en tiempo real y una estrategia “Shift‑Left” que integra seguridad desde el desarrollo. Su enfoque combina:
– Prevención automática ante ataques conocidos y desconocidos.
– Respuesta rápida y eficiente, reduciendo la ventana de exposición.
– Protección desde el diseño con DevSecOps incorporado .
- Trython – Pentesting continuo y alerta proactiva
Trython trae la potencia del pentesting automatizado directo a tu infraestructura. Con él, se realizan simulaciones constantes de ataque, identificando vulnerabilidades y generando alertas que te permiten corregir antes de que un atacante actúe. En conjunto:
– Monitorea, detecta y alerta en cada ciclo de pruebas.
– Complementa el enfoque de NESS, fortaleciendo la infraestructura ante cualquier amenaza.
¿Cómo se implementa en tu empresa?
1. Activa NESS para protección continua en la nube y seguridad desde el desarrollo.
2. Despliega Trython para realizar pentests automatizados frecuentes.
3. Alimenta ambos sistemas con inteligencia de amenazas y análitica comportamental.
4. Automatiza respuestas críticas (con NESS) y prioriza detección de vulnerabilidades (con Trython).
5. Revisa resultados periódicamente: cantidad de alertas, tiempos de respuesta, remediación exitosa.
Conclusión
Para defenderse eficazmente en un entorno digital hostil, necesitas una combinación de monitorización continua, pruebas activas, inteligencia de amenazas, y automatización. Con NESS y Trython, de una misma familia tecnológica, obtienes justo eso: una plataforma consolidada, coherente y potente que ofrece:
- Vigilancia 24/7.
- Alertas tempranas y contextuales.
- Pentesting automatizado.
- Flujo de trabajo integrado para respuesta rápida.
Descubre cómo NESS + Trython están redefiniendo la forma en que las empresas se anticipan a los ciberataques — protegiendo hoy los negocios del mañana.