
Descubre cómo la integración de NESS y Trython impulsa una estrategia de seguridad CIS proactiva: detecta, valida y corrige vulnerabilidades antes de que los atacantes las aprovechen.
¿Por qué apostar por una seguridad CIS proactiva?
El panorama actual de ciberseguridad exige anticiparse a las amenazas. Las empresas que dependen únicamente de enfoques reactivos quedan expuestas a ataques cada vez más sofisticados. Aquí es donde entra en juego un enfoque proactivo en seguridad CIS, que permite detectar y corregir vulnerabilidades antes de que sean explotadas.
La integración de NESS y Trython combina monitoreo avanzado, escaneo de vulnerabilidades y pentesting automatizado, ofreciendo un marco de protección alineado con los Controles de Internet Security (CIS).
NESS y Trython: una combinación estratégica en ciberseguridad
¿Qué es NESS?
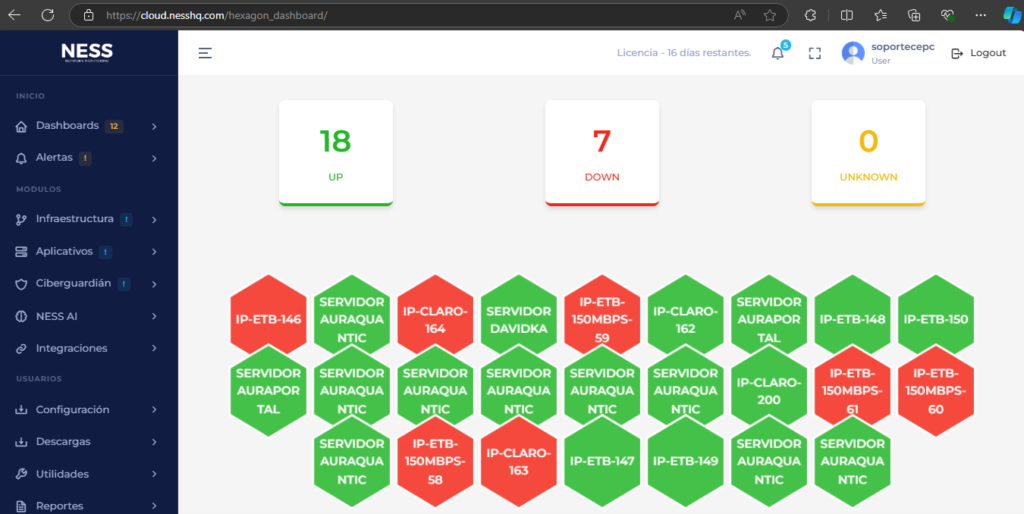
NESS es una plataforma de monitoreo y seguridad que integra:
- Escaneo continuo de vulnerabilidades internas y externas.
- Pruebas automatizadas de penetración.
- Monitoreo de infraestructura, dominios y puertos.
- Alertas inteligentes con inteligencia artificial.
👉 Conoce más en NESSHQ.com
¿Qué es Trython?
Trython es el módulo de pentesting automatizado que simula ataques reales sobre las vulnerabilidades detectadas, generando reportes claros y priorizando riesgos según su explotabilidad.
Beneficios de integrar NESS y Trython para la seguridad CIS proactiva
1. Detección real y validación de vulnerabilidades
- NESS identifica vulnerabilidades en sistemas y servicios.
- Trython las pone a prueba para verificar si son explotables en un ataque real.
Resultado: reducción de falsos positivos y priorización en lo que realmente importa.
2. Priorización basada en riesgo real
No todas las fallas son críticas. La integración permite:
- Analizar impacto real de cada vulnerabilidad.
- Evaluar rutas de ataque y escalamiento de privilegios.
- Cumplir con el principio CIS de enfocarse en lo más crítico primero.
3. Corrección antes de que ocurra el ataque
Detectar y corregir vulnerabilidades antes de que los atacantes actúen evita:
- Brechas de seguridad.
- Pérdida de datos sensibles.
- Daños a la reputación corporativa.
4. Ciclo de mejora continua
La integración NESS + Trython crea un ciclo de seguridad:
1. Escaneo.
2. Prueba de explotación.
3. Corrección.
4. Verificación.
5. Repetición.
Un proceso clave para empresas que buscan madurar su postura de ciberseguridad.
5. Cumplimiento normativo y auditorías
La integración facilita cumplir con los controles CIS y otros marcos regulatorios, ofreciendo evidencia clara de escaneos, pruebas y correcciones aplicadas.
6. Ahorro de tiempo y recursos
- Automatización reduce la carga operativa del equipo de TI.
- Menos tiempo perdido en análisis manual.
- Respuesta más rápida ante incidentes críticos.
Casos de uso de NESS + Trython en seguridad CIS
| Escenario | Ventaja clave | Resultado |
|---|---|---|
| Infraestructura en preproducción | Escaneo y pruebas antes del despliegue | Sistemas seguros desde el inicio |
| Auditorías regulatorias | Evidencias de pentesting automatizado | Cumplimiento sin fricciones |
| Entornos en la nube | Monitoreo continuo de cambios | Adaptación a entornos dinámicos |
| Empresas con poco personal en seguridad | Automatización inteligente | Mayor protección con menos recursos |
Conclusión
Adoptar un enfoque de seguridad CIS proactiva ya no es opcional: es la única forma de adelantarse a los atacantes.
La integración de NESS y Trython ofrece una combinación única de detección continua, pentesting automatizado y priorización de riesgos reales, permitiendo que las organizaciones corrijan vulnerabilidades antes de que sean explotadas.
Con esta estrategia, las empresas no solo fortalecen su ciberseguridad, sino que también cumplen con estándares internacionales, optimizan recursos y protegen su infraestructura de manera efectiva.
👉 ¿Quieres llevar tu seguridad al siguiente nivel?
Explora cómo NESS y Trython pueden ayudarte a implementar un enfoque proactivo y alineado con los controles CIS en nesshq.com.