
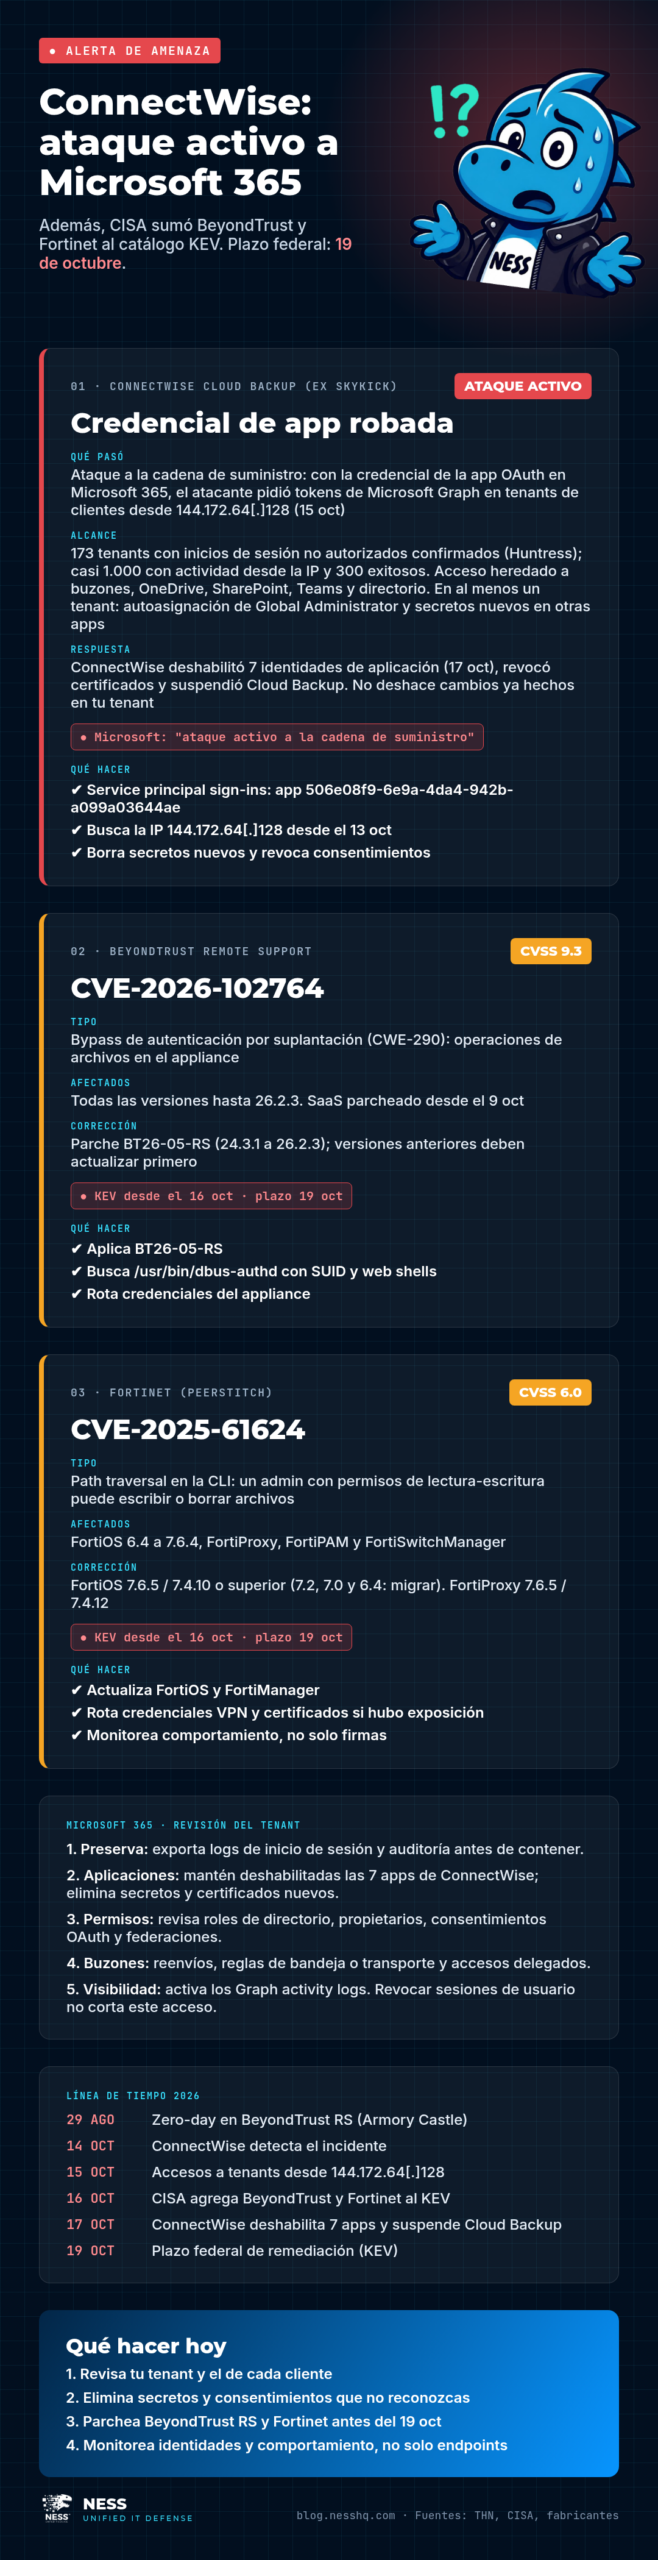
Un actor desconocido robó la credencial de la aplicación de ConnectWise Cloud Backup (antes SkyKick) en Microsoft 365 y la usó para entrar a los tenants de los clientes que la tenían instalada. Microsoft lo describe como un ataque activo a la cadena de suministro. Para MSPs, ISPs y equipos de TI que administran Microsoft 365 de terceros, es el incidente más urgente de la semana: no hizo falta robar contraseñas de usuarios, bastó con una sola app de confianza con permisos amplios.
En esta guía te contamos qué se sabe, qué hizo ConnectWise y, sobre todo, qué debes revisar hoy en tu tenant y en el de cada cliente. Al final incluimos la actualización del catálogo KEV de CISA, que el 16 de octubre sumó BeyondTrust Remote Support y Fortinet.
Qué pasó con ConnectWise Cloud Backup
ConnectWise Cloud Backup es un servicio de respaldo para MSPs que protege datos de Microsoft 365 o Google Workspace de sus clientes. Para funcionar, la aplicación recibe acceso amplio a buzones, OneDrive, SharePoint, Teams y datos del directorio en cada tenant donde se instala.
- La credencial: el atacante obtuvo la credencial de la app OAuth (Application ID
506e08f9-6e9a-4da4-942b-a099a03644ae) y la usó para pedir tokens de Microsoft Graph en tenants de clientes. - Cuándo y desde dónde: el 15 de octubre de 2026, entre la 1:13 y las 3:34 a. m. hora de Colombia, desde la IP
144.172.64[.]128. Recorrió los tenants en orden, con segundos de diferencia, lo que apunta a un script con una lista de objetivos. - Alcance: Huntress confirmó inicios de sesión no autorizados en 173 tenants. Luego identificó casi 1.000 tenants de Entra con actividad desde esa IP, 300 de ellos con inicio de sesión exitoso.
- Permisos heredados: con la credencial, el atacante tiene lo mismo que el servicio de respaldo. Microsoft menciona permisos muy privilegiados como
Directory.ReadWrite.All. - Persistencia: en al menos un tenant, la app ConnectWise Cloud Management para Microsoft Teams se asignó el rol Global Administrator y agregó secretos de cliente a otras dos apps de confianza: una herramienta de gestión de MSP y la de Huntress. Con eso, el atacante puede volver aunque se revoque la credencial original.
- Segunda ola: el mismo 15 de octubre hubo un intento dirigido, sin éxito, contra 16 tenants de los sectores de política, seguridad nacional, comercio y minerales críticos.
Un detalle importante: revocar las sesiones de los usuarios no corta este acceso, porque el atacante entra como la aplicación, no como una persona. Y algunas lecturas del directorio vía Microsoft Graph no dejan rastro de auditoría, por eso los investigadores recomiendan actuar sin esperar pruebas de acceso.
Qué hizo ConnectWise
- Detectó el incidente el 14 de octubre.
- El 17 de octubre (2:00 a. m. hora de Colombia) deshabilitó 7 identidades de aplicación: Cloud Backup y seis apps de Cloud Management (general, MS Teams, Exchange Online, MS Graph, Partner Center y SharePoint Online).
- Suspendió Cloud Backup revocando los certificados de las conexiones afectadas. Los respaldos programados no están corriendo y no hay acceso a restauraciones por ahora.
- Dice que los archivos de respaldo existentes siguen cifrados, aislados y sin evidencia de acceso.
- Sacó de línea, por precaución, SaaS Security y Cloud Management.
La propia ConnectWise advierte que deshabilitar las conexiones no revierte los cambios que el atacante ya haya hecho dentro de un tenant, y que los tokens emitidos pueden seguir sirviendo hasta que expiren (hasta unos 90 minutos). Todavía no se sabe cómo se expuso la credencial.
Qué deben hacer MSPs, ISPs y administradores de Microsoft 365
Revisa tu propio tenant y cada tenant de cliente, incluidos los que tengan conexiones SkyKick inactivas.
- Preserva la evidencia: exporta los registros de inicio de sesión y auditoría antes de empezar a contener.
- Inicios de sesión de service principals: en el centro de administración de Microsoft Entra, ve a Supervisión > Registros de inicio de sesión y abre la pestaña “Service principal sign-ins” (la pestaña de usuarios no muestra esta actividad). Filtra por el Application ID
506e08f9-6e9a-4da4-942b-a099a03644aey busca la IP144.172.64[.]128desde el 13 de octubre. La salida normal de la app es por direcciones IPv6 privadas de Azure. - Aplicaciones empresariales: confirma que las apps de ConnectWise afectadas estén deshabilitadas y mantenlas así hasta nuevo aviso.
- Secretos y certificados: audita las credenciales agregadas a cualquier aplicación desde el 13 de octubre y elimina las que no reconozcas.
- Roles y consentimientos: revisa en los registros de auditoría si alguna app de ConnectWise o SkyKick se agregó a un rol de directorio, y revisa propietarios de apps, consentimientos OAuth, federaciones y cambios recientes de políticas. Revoca lo que no tenga justificación.
- Buzones: busca reenvíos no autorizados, reglas de bandeja de entrada o de transporte y accesos delegados.
- Visibilidad: activa los Microsoft Graph activity logs para tener rastro de lo que hagan las aplicaciones.
Para reducir el impacto de un robo similar en el futuro, Huntress recomienda políticas de gestión de aplicaciones que limiten o bloqueen secretos de cliente y su vigencia, pocas personas con los roles Application Administrator y Cloud Application Administrator, y Acceso condicional para identidades de carga de trabajo (requiere licenciamiento adicional de Microsoft).
También hoy: CISA KEV suma BeyondTrust y Fortinet
El 16 de octubre, CISA agregó dos vulnerabilidades a su catálogo de explotación confirmada, con plazo federal hasta el 19 de octubre:
- BeyondTrust Remote Support, CVE-2026-102764 (CVSS 4.0: 9.3): bypass de autenticación por suplantación que permite operaciones de archivos en el appliance. Explotada como zero-day desde el 29 de agosto. SaaS parcheado desde el 9 de octubre; en self-hosted, aplica el parche BT26-05-RS (versiones 24.3.1 a 26.2.3; las anteriores deben actualizar primero).
- Fortinet CVE-2025-61624 (CVSS 3: 6.0): path traversal en la CLI de FortiOS, FortiProxy, FortiPAM y FortiSwitchManager; un administrador con permisos de lectura y escritura puede escribir o borrar archivos. Se usó en la cadena del malware PEERSTITCH contra un MSP de telecomunicaciones. Actualiza a FortiOS 7.6.5 o 7.4.10 o superior; las ramas 7.2, 7.0 y 6.4 deben migrar a una versión corregida.
Y una más para el radar: Drupal corrigió dos fallas críticas de ejecución remota de código (CVE-2026-108097 y CVE-2026-108099), con al menos una ruta sin autenticación. Actualiza el core a 10.6.19, 11.3.19 u 11.4.10 y Entity List a 3.0.10.
Por qué importa para las empresas colombianas
Muchas empresas de la región delegan Microsoft 365 en un MSP o un ISP, y esos proveedores suelen conectar herramientas de terceros con permisos muy amplios en decenas o cientos de clientes. Este incidente muestra el riesgo: una sola aplicación comprometida abre la puerta de todos. La protección ya no puede quedarse en el antivirus del equipo; hay que saber qué aplicaciones tienen acceso, qué cambian y desde dónde se conectan.
Cómo te ayuda NESS
NESS Endpoint Protection protege tus equipos y servidores con detección por comportamiento, y forma parte de NESS Unified IT Defense, que reúne en un solo agente gestión de parches, inventario de activos, monitoreo de infraestructura y controles CIS. Así mantienes al día BeyondTrust, FortiGate y el resto de tu infraestructura, y ganas visibilidad para responder rápido. Todo se licencia con NESS Enterprise.
Preguntas frecuentes
¿Me afecta si no uso ConnectWise Cloud Backup?
Si nunca instalaste ConnectWise Cloud Backup, SkyKick ni las apps de Cloud Management, este incidente no te toca directamente. Aun así, conviene revisar qué apps de terceros tienen permisos amplios en tu tenant.
¿Basta con cambiar las contraseñas o cerrar las sesiones de los usuarios?
No. El atacante entra como la aplicación, no como un usuario. Hay que deshabilitar la app, eliminar secretos agregados y revisar roles y consentimientos.
¿Mis respaldos de ConnectWise están comprometidos?
ConnectWise dice que los archivos existentes siguen cifrados y aislados, sin evidencia de acceso. Pero los respaldos programados están detenidos, así que planea una alternativa mientras dure la suspensión.
¿Dónde veo los inicios de sesión de la aplicación?
En Microsoft Entra, Registros de inicio de sesión, pestaña “Service principal sign-ins”, filtrando por el Application ID de la app.
¿El plazo del 19 de octubre aplica a mi empresa?
No legalmente; aplica a agencias federales de Estados Unidos. Pero confirma explotación real de BeyondTrust y Fortinet, así que conviene usarlo como referencia.
Enlaces internos sugeridos
- Atlassian CVE-2026-21589: Jira y Confluence Data Center explotados (16 oct)
- Gestión de parches: guía práctica (14 oct)
- Ciberseguridad para ISP (19 oct)
No esperes al próximo incidente
Agenda una demo de NESS Endpoint Protection y mantén parcheo, visibilidad y protección desde un solo agente.
Fuentes
- The Hacker News, Hackers use compromised ConnectWise credential to sign in to 173 Microsoft 365 tenants (17 oct)
- The Hacker News, ConnectWise suspends Cloud Backup after attackers compromise Microsoft 365 tenants (18 oct)
- BleepingComputer, Hackers breach Microsoft 365 tenants via ConnectWise supply chain attack
- CISA, Known Exploited Vulnerabilities Catalog
- BeyondTrust, BT26-05
- Fortinet, FG-IR-26-122
- BleepingComputer, Drupal patches critical RCE flaws