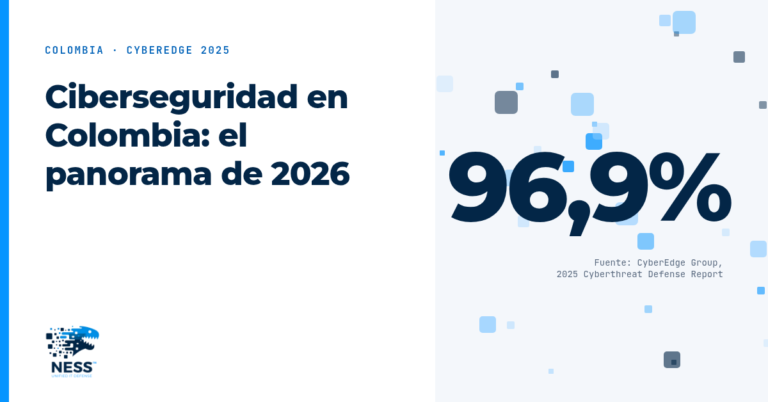

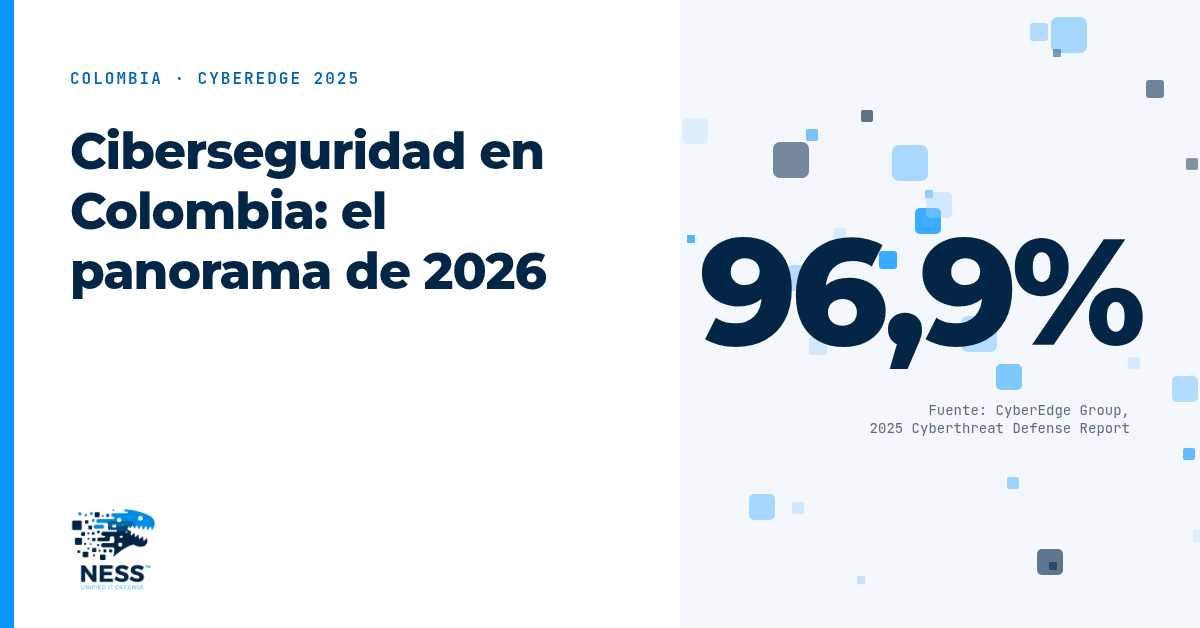
Hay cifras que obligan a detenerse. Según el 2025 Cyberthreat Defense Report de CyberEdge Group, el 96,9% de las organizaciones en Colombia sufrió al menos un ciberataque exitoso en el último año. Dicho de otra forma: en la muestra colombiana, prácticamente ninguna organización se salvó. En este artículo analizamos qué dice ese dato, qué no dice y qué prioridades deberían tener las empresas colombianas para el próximo trimestre.
El dato: 96,9% (CyberEdge 2025)
De dónde sale
El Cyberthreat Defense Report es un estudio anual de CyberEdge Group. La edición 2025 se basa en una encuesta a 1.200 profesionales de TI y seguridad en 17 países, entre ellos Colombia. Una de sus preguntas es si la organización fue afectada por al menos un ciberataque exitoso en los últimos 12 meses.
Qué significa “exitoso”
Un ataque exitoso es aquel que logró comprometer sistemas, datos o la operación, no solo un intento bloqueado. Por eso la cifra es tan relevante: no habla de intentos, habla de ataques que lograron su objetivo en algún grado.
Qué no dice
El dato no indica la gravedad de cada incidente ni su costo. Un ataque exitoso puede ir desde una cuenta de correo comprometida hasta un ransomware que detiene la operación. Tampoco es un censo de todas las empresas del país: es el resultado de una encuesta.
Colombia frente al promedio global
En el mismo estudio, el promedio global de organizaciones afectadas por al menos un ataque exitoso fue de 81,6%, es decir, ocho de cada diez. Colombia aparece por encima de ese promedio.
La lectura no es “Colombia es un caso perdido”, sino que los atacantes encuentran en la región muchas organizaciones con brechas básicas de seguridad. En este blog ya analizamos por qué Latinoamérica es una región muy atacada por ransomware (ver enlaces).
Factores que suelen pesar
Sin atribuir causas que el estudio no mide, los equipos de TI en Colombia mencionan con frecuencia:
- Equipos y servidores sin parches al día.
- Muchas herramientas de seguridad de distintos fabricantes, mal integradas.
- Poca visibilidad sobre lo que ocurre en endpoints y red.
- Equipos de TI pequeños que reparten su tiempo entre soporte y seguridad.
- Datos sensibles (cédulas, NIT, historias clínicas, tarjetas) circulando por canales sin control.
Qué hacen distinto las organizaciones que resisten mejor
No existe la seguridad perfecta, pero sí prácticas que reducen el impacto:
Conocen sus activos
Tienen un inventario actualizado de hardware y software. Es el primer control CIS por una razón.
Priorizan vulnerabilidades por riesgo real
Usan fuentes como EPSS y el catálogo CISA KEV para atender primero lo que tiene explotación activa.
Protegen los endpoints con respuesta automática
No dependen de que alguien vea una alerta a tiempo. La protección debe poder aislar un equipo comprometido por sí sola.
Controlan la salida de datos
Aplican DLP en USB, correo, web y chats de IA, y cumplen la Ley 1581 con controles técnicos, no solo con documentos.
Simplifican
Menos herramientas, mejor integradas, con una sola vista de la infraestructura.
Prioridades para el próximo trimestre
Si tuvieras que escoger cinco acciones para lo que queda de 2026:
- Inventario completo de equipos, servidores y software.
- Parches críticos: cierra primero todo lo que esté en CISA KEV.
- Protección de endpoints con detección por comportamiento en todos los equipos, incluidos servidores y portátiles remotos.
- Copias de seguridad probadas, con al menos una copia fuera de la red.
- Política de datos: define qué información es sensible y por dónde no puede salir.
Cómo ayuda NESS
NESS Unified IT Defense nació en Colombia para atacar justamente estos puntos con una sola plataforma y un solo agente: monitoreo de infraestructura, inventario, gestión de vulnerabilidades con EPSS y CISA KEV, NESS Patcher, NESS Endpoint Protection con motor antimalware propio, NESS DLP, NESS Web Filter y controles CIS. El agente usa menos de 100 MB de RAM y funciona en Windows, Linux y macOS. NESS es desarrollado en Bogotá por Network IS Colombia SAS.
Preguntas frecuentes
¿Qué porcentaje de empresas en Colombia ha sufrido ciberataques?
Según CyberEdge Group (2025 Cyberthreat Defense Report), el 96,9% de las organizaciones en Colombia sufrió al menos un ciberataque exitoso en el último año.
¿Cómo se compara con el resto del mundo?
El promedio global del mismo estudio fue 81,6%, ocho de cada diez organizaciones.
¿Qué tan confiable es el estudio?
Es un informe anual reconocido en la industria, basado en una encuesta a 1.200 profesionales de TI y seguridad en 17 países. Como toda encuesta, refleja a los participantes.
¿Por dónde debería empezar mi empresa?
Por el inventario de activos, los parches críticos y la protección de endpoints. Son la base de los demás controles.
Enlaces internos sugeridos
- LATAM es la región más atacada por ransomware: qué significa para las empresas colombianas
- Checklist anti-ransomware para CISOs: 10 controles no negociables en 2026
- Controles CIS: qué son y por dónde empezar (17 oct)
- Antivirus colombiano: NESS, hecho en Bogotá (15 oct)
Que tu empresa no sea parte del 96,9%
Agenda una demo de NESS Unified IT Defense y revisa con nuestro equipo tus prioridades de seguridad.
Fuente: CyberEdge Group, 2025 Cyberthreat Defense Report, p. 8 (https://cyberedgegroup.com/wp-content/uploads/2025/04/2025-CDR-Report-v1.0.pdf).